
Android TV -laitteet valjastettiin miljoonien bottiverkoksi – valmistaja asensi vakoiluohjelman tarkoituksella


Google on yhdessä kumppaneidensa ja viranomaisten kanssa purkanut suuren XCPE-bottiverkon, johon oli valjastettu yli 1,3 miljoonaa Android TV -suoratoistolaitetta.
Googlen mukaan laitteiden saastuminen ei johtunut ohjelmistovirheestä tai yksittäisen työntekijän toiminnasta, vaan laitevalmistaja oli asentanut takaportin ja vakoiluohjelman laitteisiin tarkoituksella jo tehtaalla tehdäkseen jatkuvaa taloudellista voittoa laitteiden myynnin jälkeen.
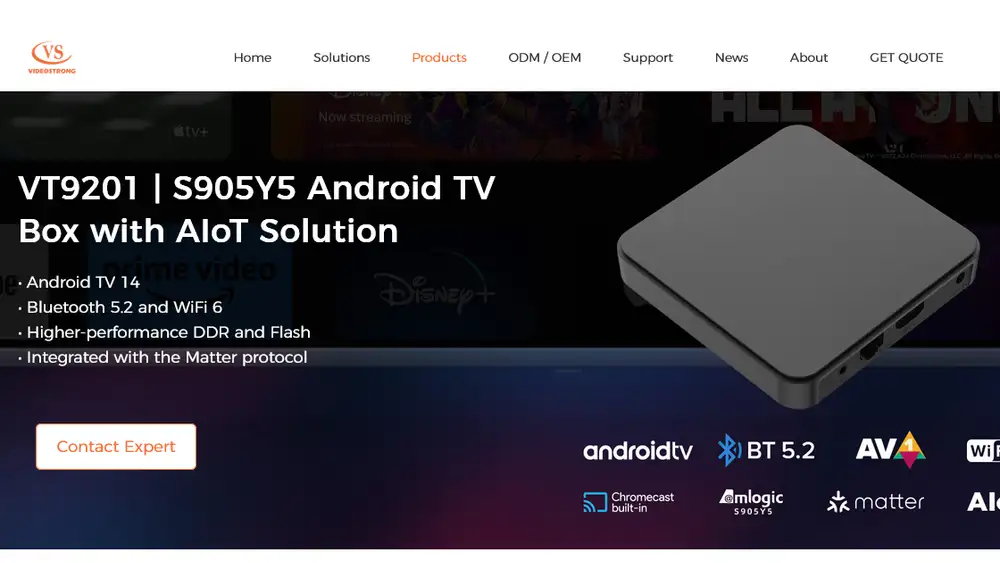
Keskiössä on kiinalainen laitevalmistaja Videostrong Technology Co., joka tunnetaan omien MECOOL-merkkisten suoratoistolaitteidensa lisäksi monien muiden brändien sopimusvalmistajana. Googlen Threat Intelligence -ryhmän mukaan Videostrong myi laitteisiin upotetun takaportin kautta pääsyä kyberrikollisille alihankkijoille, jotka asensivat televisiobokseihin omia haittaohjelmia.
Komentopalvelinten alasajon arvioidaan katkaisseen yhteyden samalla vähintään kymmeneen miljoonaan muuhun saastuneeseen laitteeseen, joiden joukossa on TV-laitteiden lisäksi myös muita Android-pohjaisia IoT-laitteita, kuten karaokelaitteita ja digitaalisia infonäyttöjä.
Google on reagoinut paljastukseen järein toimin ja asettanut valmistajan kieltoon. Yhtiö ilmoitti katkaisseensa kaikki siteet Videostrongiin ja kieltäneensä siltä sekä sen mahdollisilta tulevilta tytäryhtiöiltä laitteiden valmistamisen Googlen esiasennetuilla sovelluksilla.
Videostrong ei myöskään saa enää valmistaa virallisesti sertifioituja Android-laitteita tai toimittaa ohjelmistoja muille sertifioiduille kumppaneille.
Tutkintaan osallistunut tietoturvayhtiö Synthient jäljitti toiminnan Videostrongiin ostettuaan testiin MECOOL KM9PRO Max -suoratoistolaitteen. Haittaohjelman palvelimelta löytyi avoimesta kansiosta Videostrongin tuotekehitysjohtajan allekirjoittama tiedosto, komentopalvelimet osoittivat suoraan yhtiön verkkotunnuksiin ja haittaohjelmia oli allekirjoitettu yhtiön virallisilla sähköpostiosoitteilla.
Valmistaja oli onnistunut ohittamaan Googlen laitetestit piilottamalla varsinaisen haitallisen koodin latautumisen vasta laitteen ensimmäisen käynnistyksen jälkeiseen aikaan sekä kytkemällä laitteista Google Play Protect -suojauksen automaattisesti pois päältä.
Laitteita käytettiin mainospetoksiin, kuten näkymättömien mainosten lataamiseen ja tekaistujen klikkausten rekisteröintiin, mutta ennen kaikkea käyttäjän kotiverkon myytiin eteenpäin ulkopuolisille tahoille, jotka käyttivät omistajan verkkoa ilman tämän tietämystä.
Lisäksi laitteille voitiin ajaa etäkomentoja, ottaa ruudunkaappauksia suoraan ruudulta ja vakoilla tilitietoja.
Koska haittaohjelma on asennettu suoraan laitteen firmware-ohjelmiston järjestelmäosioon järjestelmätason oikeuksilla, se ei poistu sovellusvalikon kautta eikä edes tehdasasetusten palauttamisella. Laite asentaa haittaohjelman automaattisesti uudelleen jokaisen käynnistyksen yhteydessä.
Myös Suomessakin Kyberturvallisuuskeskus on aiemmin varoitellut BadBox 2.0 -nimisellä haittaohjelmalla varustetuista Android TV-laitteista.


KOMMENTOI
Haluatko kommentoida tätä artikkelia?
Kirjaudu sisään tai Luo uusi käyttäjätunnus.